martes, 8 de marzo de 2011

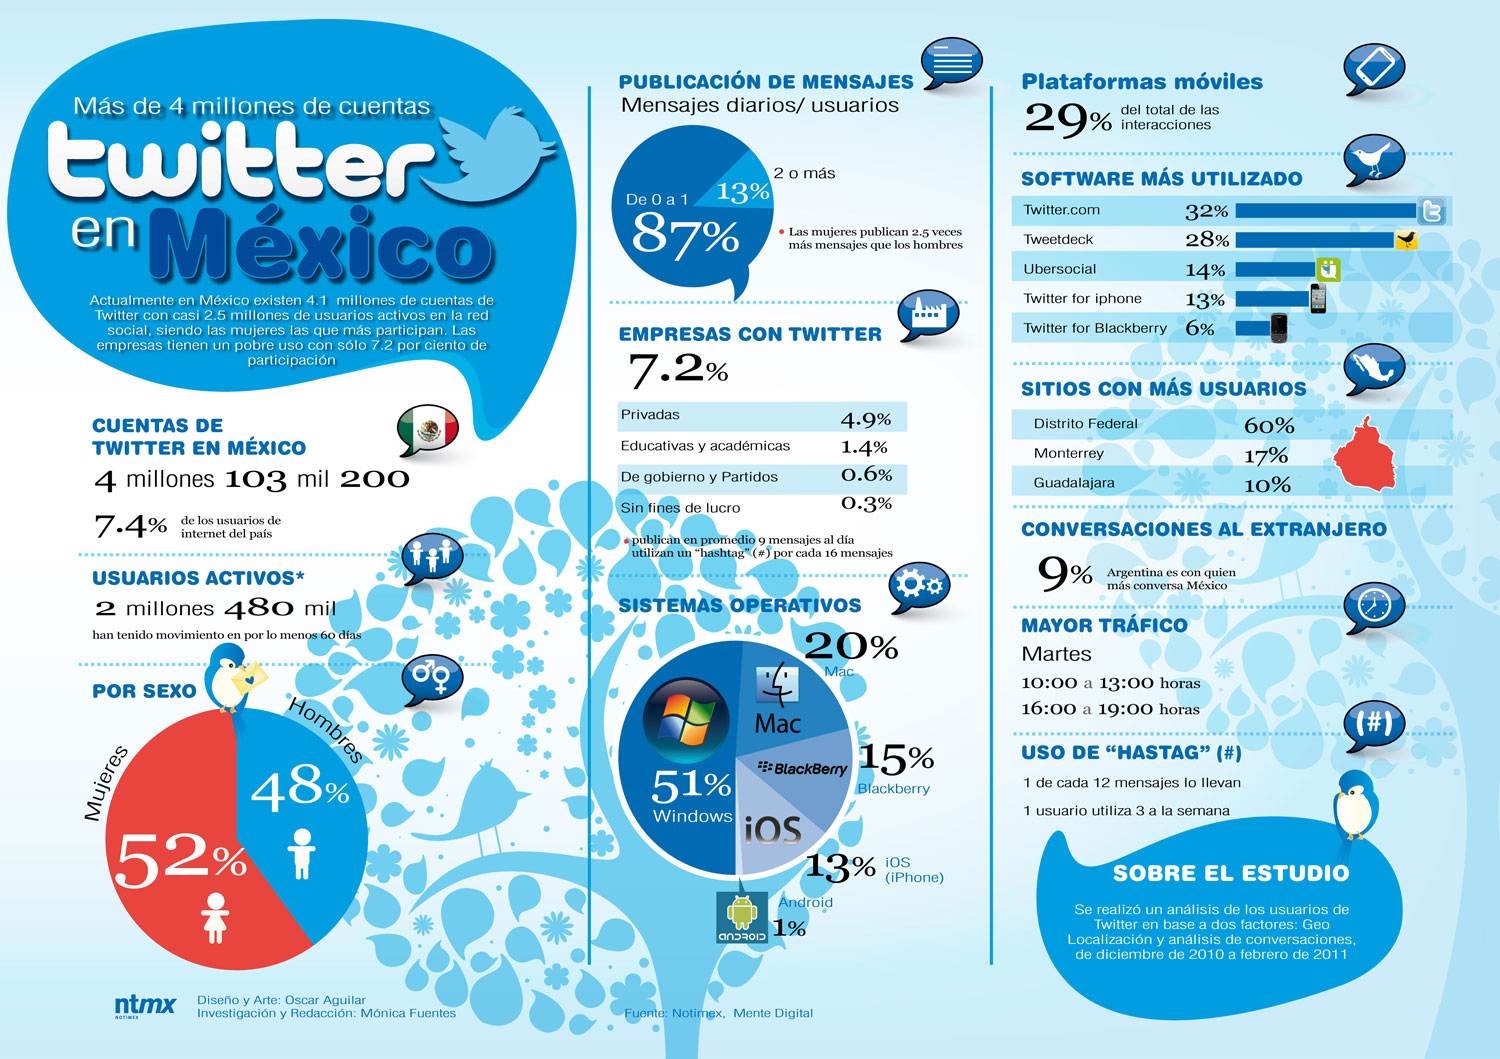
Twitter en México, más de 4 millones de cuentas


Actualmente en México existen 4.1 millones de cuentas de Twitter con casi 2.5 millones de usuarios activos en la red social, siendo las mujeres las que más participan. Las empresas tienen un pobre uso con sólo 7.2 por ciento de participación.

Se realizó un análisis de los usuarios de Twitter en base a dos factores: Geo Localización y análisis de conversaciones de diciembre de 2010 a febrero de 2011.

jueves, 3 de marzo de 2011

Google actualiza su navegador Chrome antes del Pwn2Own

Google ha publicado una actualización de su navegador Chrome que corrige hasta 19 vulnerabilidades. 16 de importancia alta y tres calificadas de media.

Supone un total de 14.000 dólares que Google pagará a los investigadores que las han reportado de acuerdo a su programa de recompensas. Un programa que ya ha rebasado los 100.000 dólares desde su comienzo.

Google publica esta actualización una semana antes del popular concurso Pwn2Own. Donde se premia a aquellos investigadores que presenten una vulnerabilidad inédita que permita la ejecución de código arbitrario en los navegadores más populares.

Este año Google ha apostado 20.000 dólares, desafiando a aquel que pretenda demostrar un fallo crítico en Chrome, si la vulnerabilidad se presenta en el primero de los tres días que dura el concurso.

Cabe destacar que ninguna de las vulnerabilidades tiene la máxima gravedad, la denominada como importancia "crítica" que conlleva la mayor recompensa.

Apple también ha corregido más de 50 vulnerabilidades en Webkit de iTunes, y se espera que lo haga en Safari también justo antes del concurso Pwn2Own.

La versión actualizada de Chrome (versión 9.0.597.107) puede descargarse desde la página del producto o puede ser actualizada desde el mismo navegador.


Más Información:

Stable Channel Update (googlechromereleases)
http://googlechromereleases.blogspot.com/2011/02/stable-channel-update_28.html

Extracto de Hispasec

Actualización del kernel para Red Hat Enterprise Linux 5

Red Hat ha publicado una actualización del kernel para la versión 5 de su gama Enterprise Linux Server y Desktop.

La actualización corrige tres fallos de seguridad que podrían permitir a un atacante provocar una denegación de servicio y obtener información sensible.

Por orden de CVE asignado las vulnerabilidades corregidas son:

CVE-2010-4249:
Existe un error en la función 'wait_for_unix_gc function' de 'net/unix/garbage.c' al no seleccionar correctamente los tiempos de recolección de basura (liberación de memoria). Esto podría ser usado por un atacante local para provocar una denegación de servicio a través de las llamadas al sistema 'socketpair' y 'sendmsg' para sockets 'SOCK_SEQPACKET'.
Fallo reportado por Vegard Nossum.

CVE-2010-4251:

Existe un error en la función '__release_sock' cuando el número de paquetes recibidos excede la capacidad de memoria reservada para su cacheo. Un atacante remoto podría causar una denegación de servicio a través del envío masivo de paquetes.

CVE-2010-4655:

Existe un error de inicialización en la función 'ethtool_get_regs' que podría permitir a un atacante local provocar una revelación de información a través de vectores no especificados.
Fallo reportado por Kees Cook.

Adicionalmente la actualización corrige múltiples fallos y aporta mejoras no relacionadas con la seguridad.
Esta actualización está disponible a través de Red Hat Network.


Más Información:

Red Hat: kernel security and bug fix update
http://rhn.redhat.com/errata/RHSA-2011-0303.html

Extracto de Hispasec

miércoles, 2 de marzo de 2011

Elevación de privilegios en Microsoft Malware Protection Engine


Microsoft ha publicado una advertencia de seguridad para avisar a sus clientes sobre una vulnerabilidad en Microsoft Malware Protection Engine que podría permitir al atacante elevar sus privilegios. Los productos afectados son Windows Live OneCare, Microsoft Security Essentials, Microsoft Windows Defender, Microsoft Forefront Client Security, Microsoft Forefront Endpoint Protection 2010 y Microsoft Malicious Software Removal Tool.

Microsoft Malware Protection Engine, que se encuentra en la librería 'mpengine.dll', se encarga de proveer las funcionalidades de escaneo, detección y limpieza para software antivirus y antispyware de Microsoft.

La vulnerabilidad, a la que le ha sido asignado el cve CVE-2011-0037, podría permitir a un atacante local autenticado elevar sus privilegios si Microsoft Malware Protection Engine realiza un escaneo del sistema tras la creación de un registro especialmente manipulado, por parte de un usuario legítimo con la condición de que no sea anónimo. Tras una explotación exitosa de la vulnerabilidad, el atacante podría obtener los mismos permisos de usuario que la cuenta LocalSystem.

No es necesario llevar a cabo ninguna acción por parte de los administradores de los sistemas afectados para instalar la actualización, ya que los propios mecanismos de actualización de dichos los productos se encargan de ello, por lo que Microsoft no publicará ningún boletín de seguridad relacionado con esta vulnerabilidad.


Más Información:

Microsoft Security Advisory (2491888)
Vulnerability in Microsoft Malware Protection Engine Could Allow Elevation of Privilege
http://www.microsoft.com/technet/security/advisory/2491888.mspx

Fuente Hispasec
Telcel descarta bajar tarifas


Arturo Elías Ayub, director de alianzas estratégicas de Telmex, desechó la posibilidad de que Telcel reduzca sus tarifas, y exhortó a los quejosos a invertir en el ramo para mejorar su posición dentro del mercado.

Y es que diversos operadores de telefonía móvil, fija y de televisión restringida se manifestaron a favor de que el gobierno federal establezca una regulación en materia de competencia económica en el tema de interconexión, para que se abatan los supuestos "abusos" cometidos por Telcel, la empresa de telefonía líder en el mercado y propiedad de Carlos Slim.

En entrevista con El Universal, Elías Ayub dijo que este año mientras que Telcel ejercerá inversiones por mil 200 millones de dólares para mejorar su posición, Iusacell, la empresa de telefonía móvil de Grupo Salinas, ejercerá inversiones por 30 millones de dólares, lo cual no le permite mejorar su posición competitiva.

"El problema de fondo es que tienen una calidad de servicio inferior a Telcel", dijo el directivo.

Consideró que en caso de que una regulación sea establecida en materia de interconexión, debe ser bien planeada porque en caso de que resulte en contra de Telmex, o de Telcel, las inversiones de ambas empresas se pondrán en riesgo.

martes, 22 de febrero de 2011

Actualización de seguridad para IDA Pro 5.7 y 6.0

Se han descubierto diversas vulnerabilidades en IDA Pro en sus versiones 5.7 y 6.0 que pueden ser explotadas por atacantes remotos para causar una denegación de servicio, e incluso ejecución de código si antes se consigue que la víctima cargue archivos especialmente manipulados.

IDA Pro es un desensamblador multiplataforma (Windows, Linux y Mac OS X) que soporta una gran variedad de formatos de archivos ejecutables y que posee infinidad de funcionalidades adquiridas a través de plugins, características que hacen que sea ampliamente utilizado en el mundo de la ingeniería inversa.

CVE-2011-1049: El error aparece al cargar archivos Mach-O de Mac OS X que podría permitir a un atacante remoto causar una denegación de servicio y, potencialmente, ejecutar código arbitrario a través de dichos archivos Mach-O especialmente manipulados.

CVE-2011-1050: Una vulnerabilidad no especificada debido a la inconsistencia del manejo de secuencias UTF-8 en la interfaz del usuario y al convertir cadenas con diferente codificación pueden causar un impacto que no ha sido especificado.

CVE-2011-1051: Un desbordamiento de entero en el cargador de archivos COFF/EPOC/EXPLOAD podría causar problemas en la asignación de memoria.

CVE-2011-1052: Un desbordamiento de entero en el cargador de archivos PSX/GEOS podría causar problemas en la asignación de memoria.

CVE-2011-1053: A través de un archivo Mach-O especialmente manipulado se podría causar una denegación de servicio al saltar una excepción por quedarse sin memoria.

CVE-2011-1054: Un error en el cargador de archivos PEF podría causar un impacto no especificado a través de archivos PEF especialmente manipulados.

Hex-Rays, la compañía que se encarga del desarrollo de dicha herramienta, ha facilitado un apartado en su página para acceder a los parches que solucionan estos fallos: https://www.hex-rays.com/vulnfix.shtml

Más Información:

Cumulative fix of potentially critical bugs found in IDA Pro
https://www.hex-rays.com/vulnfix.shtml

lunes, 21 de febrero de 2011

Ejecución remota de código en Cisco Security Agent

Se ha descubierto una vulnerabilidad en diversas versiones de Cisco Security Agent que puede ser explotada por atacantes remotos para lograr la ejecución de código.

El problema afecta a las versiones de Cisco Security Agent 5.1, 5.2, y 6.0. Según anuncia Cisco reside concretamente en el Centro de administración (Management Center) de Cisco Security Agent y podría permitir modificar las reglas de seguridad, la configuración del sistema o realizar cualquier otra tarea administrativa.

Para explotar la vulnerabilidad el atacante deberá enviar paquetes específicamente modificados al interfaz de administración web (que por defecto se encuentra en el puerto 443).

Este problema queda corregido en el Cisco Security Agent versión 6.0.2.145 y posteriores, que puede descargarse desde:
http://tools.cisco.com/support/downloads/go/Redirect.x?mdfid=278065206


Más Información:

Cisco Security Advisory: Management Center for Cisco Security Agent Remote Code Execution Vulnerability
http://www.cisco.com/warp/public/707/cisco-sa-20110216-csa.shtml

Etiquetas

INTERNET (459) newsweek (305) SEGURIDAD (224) software (136) HACK (86) GOOGLE (47) Hacker (46) Geek (41) hardware (36) WINDOWS (34) Hackers (31) CRACK (29) facebook (29) video (28) DESCARGA (27) videos (26) Celulares (25) MICROSOFT (22) Informatica (21) apple (19) GRATIS (18) technology (18) virus (18) exploit (17) computación (16) informatico (16) web (15) cracker (14) INALAMBRICO (13) WINDOWS 7 (13) noticias (11) MSN (10) termino (10) ACTUALIZACION (9) Gamer (9) LapTops (9) Mac (9) PASSWORD (9) WINDOWS XP (9) dns (9) firefox (9) juegos (9) FOTOS (8) cientifico (8) iphone (8) WEP (7) antivirus (7) bibliografia (7) Desencriptar (6) INFINITUM (6) wifi (6) youtube (6) Craker (5) Culiacan (5) DESMOSTRACION (5) TELEFONIA (5) gmail (5) messenger (5) DIRECTA (4) DOWNLOAD (4) ESPAÑOL (4) XBOX (4) xss (4) Glosario (3) HTML (3) WPA (3) anuncios (3) ataques (3) hosting (3) hotmail (3) Guru (2) ajax (2) wpa2 (2)